Quando uma conta é invadida, a primeira reação costuma ser a culpa: "fui desligado" ou "usei uma senha fraca". Na maioria das vezes, porém, o problema não é a força da senha em si, mas a forma como ela é gerenciada em diferentes serviços.
Esta matéria explica por que um único vazamento pode comprometer várias de suas contas e mostra os passos básicos para evitar que isso aconteça novamente.
Em resumo
- Reutilizar a mesma senha em vários sites é a principal causa de invasões em massa.
- A verificação em duas etapas (2FA) adiciona uma camada de proteção crucial.
- Evite criar variações previsíveis de uma senha única para todos os apps.
- Desconfie sempre de mensagens urgentes pedindo dados de acesso.
O problema da chave mestra digital
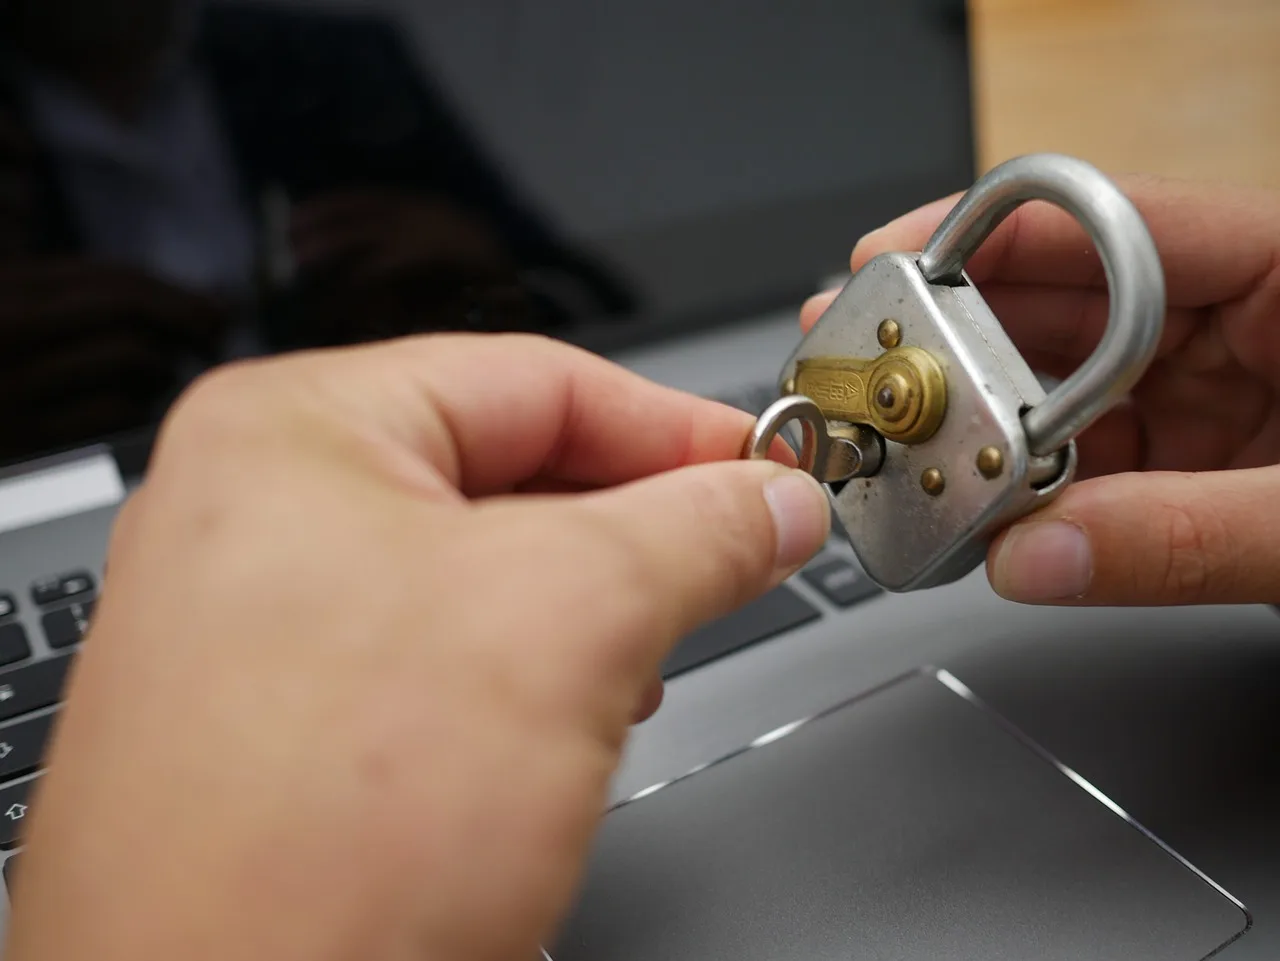
Imagine que você usa a mesma chave física para abrir a porta de casa, o seu carro e o cofre do banco. Se alguém roubar essa chave, terá acesso a tudo.
No mundo digital, a senha é essa chave. Muitos usuários criam uma senha fácil de lembrar e a usam em e-mail, redes sociais, bancos e lojas on-line. Quando um site menos seguro sofre um vazamento, os atacantes obtêm essa lista de combinações nome e senha.
Eles então testam (uma prática chamada credential stuffing) se a mesma combinação funciona em outros grandes sites. Como o usuário tem a "chave mestra", o ataque é simples e rápido.
Cuidado com as variações previsíveis
Um erro comum é tentar "melhorar" a segurança trocando apenas o final da senha em cada plataforma. Por exemplo, usar "minhasenha1" no Facebook e "minhasenha2" no e-mail.
Para um atacante automatizado, isso não oferece proteção real. Se ele adivinhar ou roubar o padrão base, ele consegue deduzir as variações facilmente. A regra de ouro é: cada serviço importante deve ter uma senha completamente diferente e aleatória.
Como blindar suas contas agora
Para começar a proteger seus dados, siga estes passos práticos:
- Ative a verificação em duas etapas (2FA): é um recurso que pede um segundo código, geralmente via aplicativo ou SMS, além da senha, para entrar na conta. Mesmo que alguém saiba sua senha, ficará bloqueado sem esse código extra.
- Crie senhas únicas: use letras, números e símbolos diferentes para cada serviço essencial (e-mail, banco, redes sociais).
- Verifique a origem das mensagens: golpes de phishing usam links falsos imitando empresas para roubar dados. Sempre confira se o remetente é legítimo e desconfie de urgências excessivas.
Próximo passo: simplificar a gestão
Muitas pessoas evitam criar senhas únicas porque acham difícil de memorizar dezenas de combinações complexas. A solução para isso é entender como funcionam os geradores e gerenciadores de senhas.
Essas ferramentas criam códigos aleatórios fortes e os guardam em um cofre digital seguro. Aprender a usar essa tecnologia é o próximo aprendizado fundamental para quem quer manter a segurança sem o estresse de tentar lembrar tudo na cabeça.
Perguntas frequentes
Por que meu e-mail foi invadido se minha senha era forte?
Provavelmente, a senha foi reutilizada em outro site que sofreu um vazamento, ou o invasor usou um golpe de engenharia social para capturar as credenciais diretamente.
2FA é suficiente se eu não mudar minhas senhas?
A verificação em duas etapas aumenta muito a segurança, mas o ideal é combinar a ativação do 2FA com senhas únicas para cada serviço, eliminando o risco da chave mestra.